AI в работе · 27 сентября 2026 г.
Klaviyo shipped 356 internal apps — корпоративная платформа за две недели
Klaviyo развернула на Vercel платформу для внутренних приложений, открыла её сотрудникам и получила рабочие, SSO‑защищённые сервисы за считанные минуты.
Лид — что даёт подход Klaviyo
Klaviyo построила на Vercel платформу, которая перевела сотни сотрудников в статус разработчиков: за первые две недели 512 сотрудников развернули 356 приложений, из них 196 — полнофункциональные с собственными базами данных. Результат — быстрый вывод инструментов для бизнеса (микросайты, внутренние сервисы, специфичные full‑stack решения) без перегрузки инженерной команды и с едиными мерами безопасности.
Что сделали: процессы и инструменты
Компания связала Vercel с корпоративной инфраструктурой так, чтобы приложения сотрудников работали приватно и по умолчанию SSO‑доступ был включён. Ключевые элементы платформы — Vercel Enterprise Managed Users, Vercel Passport и Secure Compute, которые дают приватный сетевой путь к внутренним ресурсам Klaviyo. Благодаря этому приложения читают и пишут в корпоративные базы без трафика через публичный интернет.
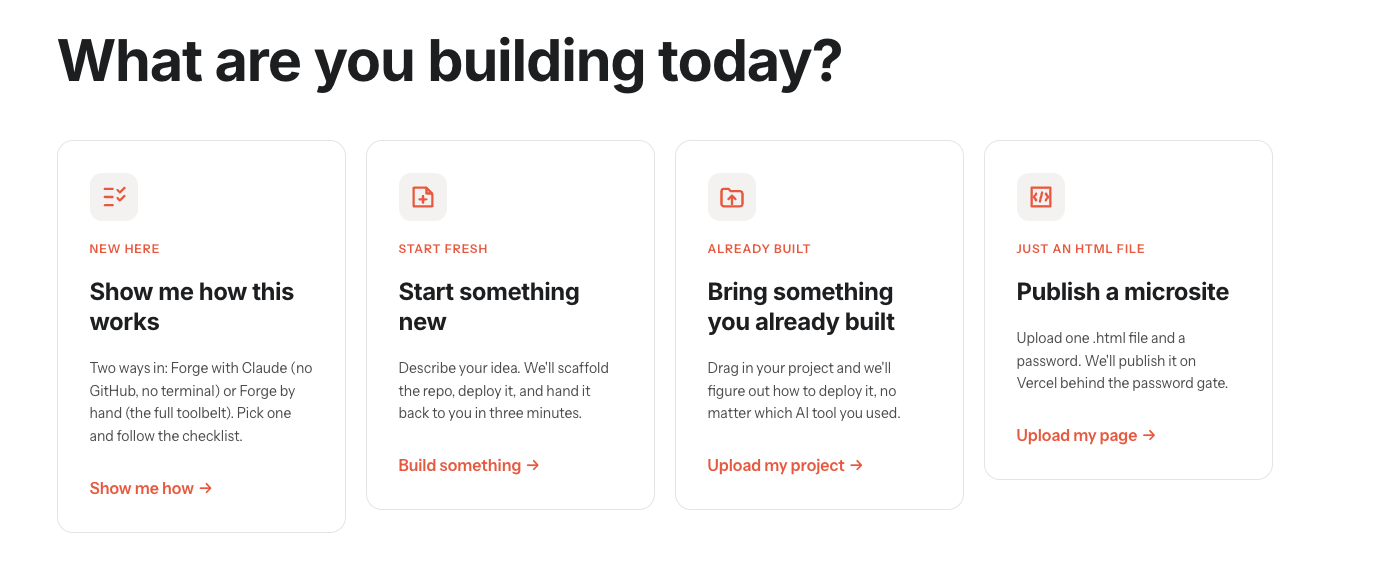
Вершиной конвейера стал внутренний инструмент K:Forge. Он автоматизирует рутин: создаёт репозиторий в GitHub, деплоит приложение на Vercel, настраивает подключение к данным через Secure Compute и применяет одинаковые политики безопасности — всё это без того, чтобы пользователь вручную трогал инфраструктуру. Изменения можно инициировать простым сообщением в Slack или из генеративных инструментов, которыми пользуются сотрудники.
Операционные решения выполнены так, чтобы контроль оставался у платформной команды: чувствительные переменные окружения задаются на уровне команды, репозитории наследуют корпоративные правила безопасности в GitHub, проекты сканируются Wiz, а результаты отправляются в SIEM. Публичный деплой разрешается выборочно — например, для коммерческих микросайтов — а внутренние инструменты остаются приватными.
Как это меняет работу команд — практический контекст
У Klaviyo теперь не только инженеры создают продукты. Маркетинг, HR, юридический отдел и другие команды могут быстро прототипировать и запускать решения, которые решают узкие задачи, без долгого согласования инфраструктуры. Практически это значит: команда экономит время на ожидании помощи платформы, а платформа концентрируется на финальном обеспечении безопасности и масштабируемости.
Сценарии применения варьируются от микросайтов для воронки продаж до внутренних приложений для управления событиями и специфичных бизнес‑фич. Для более крупных проектов citizen‑developer делает примерно 80% работы, а оставшиеся 20% — финишная доработка и аудит платформной команды. Такой подход снижает узкие места: платформа перестала быть единственным ограничением и стала гарантом соответствия требованиям.
Кроме ускорения выпуска, архитектура снимает с разработчиков заботы о CDN‑настройках, превью окружениях и глобальном скейле — эти уровни уже решены Vercel. В итоге команды получают готовую к эксплуатации среду и сосредотачиваются на логике приложения и продуктовых метриках.
Ограничения и риски
Исходный материал — кейс от Vercel, поэтому описанные практики отражают рабочую конфигурацию Klaviyo и набор продуктов Vercel. Для других компаний интеграция Secure Compute, Enterprise Managed Users и сопутствующих сервисов может потребовать дополнительной доработки архитектуры и согласования с политиками безопасности.
Автоматизация конвейера K:Forge снимает многие операции с разработчиков, но перенос ответственности на платформную команду остаётся: финальная валидация, аудит и поддержка масштабных приложений необходимы. Модель «80/20» подразумевает, что сложные или критичные решения всё равно потребуют участия инженеров платформы.
Приватные подключения к корпоративным базам и управление секретами требуют тщательного управления правами доступа и мониторинга. Инструмент сканирования и интеграция с SIEM помогают обнаруживать проблемы, но полноценная защита предполагает регулярный аудит, обновления правил и тесты на проникновение.
Наконец, выбор делегировать часть стека третьей стороне (CDN, управление превью, глобальный скейл) снимает нагрузку, но накладывает зависимость от внешней платформы: при специфических требованиях или изменениях в сервисах провайдера потребуется оперативная адаптация.
Вывод для практики — когда применять похожую модель
Если организация хочет расширить круг людей, которые могут запускать рабочие инструменты, полезно строить конвейер, который автоматизирует создание репозитория, деплой и стандартные политики безопасности. Нужны три базовых элемента: приватный сетевой путь к данным, централизованная аутентификация и автоматические guardrails (а не простые блокировки доступа).
Для отделов, у которых есть частые, простые потребности в инструментах, такой конвейер уменьшит время от идеи до запуска и снизит нагрузку на платформную команду. Но при этом нужно заранее определить критерии, при которых проект требует обязательного участия инженеров и процедуры для перехода от «быстро» к «производственному» стадиям.